Tópicos › Extração de ROMs, decapping e leitura de chips
Extração de ROMs, decapping e leitura de chips
19 conversas · anos 1 a 7 do grupo
No primeiro ano do grupo (2017-2018), o tema surgiu em torno da análise de código e da abertura física de chips. Ismael Luceno contou que, com Francisco Castro Regueira, estava fazendo ferramentas para analisar código de BIOS a partir de um dump da Samsung DeskMaster 486S/25Q, e Felipe "Juca" Sanches publicou um descompilador da linguagem VTT Talk, usada em hinting TrueType. Quando uma participante planejou fazer decapping de CIs com ácido nítrico em laboratório, o grupo recomendou supervisão treinada, proteção dos olhos e cuidado com gases NOx e com a diluição. Gustavo Romero lembrou que a lei brasileira permite a engenharia reversa de CIs para pesquisa e para verificar violação de patentes.
No ano 2 (2018-2019), L. noticiou a extração da ROM interna de instrumentos do YM2413, que Erin Pinheiro explicou ser uma tabela com os operadores FM dos instrumentos, e o vazamento de uma ROM perdida da Atari. Felipe quis extrair a EPROM 27512 em PLCC32 de um Zip drive Iomega de porta paralela, cujo chip custom seria um 8052, mas achou caro o clip Pomona; L. indicou clones baratos e versões para impressão 3D. O material não registra se o dump foi feito.
O ano 4 (2020-2021) concentrou mais trabalho prático. Leonardo Roman fez o dump de um Spy Hunter de ColecoVision traduzido no Brasil (Atari Mania), identificou blocos trocados a cada 1 KB e publicou a ROM corrigida. RicBit sugeriu que as linhas A10 e A11 poderiam ter sido trocadas como proteção anticópia, e Felipe explicou que no MAME a ROM fica como sai do leitor e o desembaralhamento é feito no código. Erin Pinheiro trocou as MX27C4000 de um cartucho pirata de Mega Drive por EEPROMs 39SF040, e o cartucho acabou bootando depois de ajustes nos soquetes e no slot. No mesmo ano, o grupo tratou do dump de uma PROM bipolar de uma placa SID 502 (pergunta de FTMaciel), da leitura de bits de ROM a partir de fotos do die, da decapagem com laser (L. perguntou pela cortadora a laser do Garoa e sugeriu testar com CIs velhos) e de programadores de EPROM baratos: Leonardo Roman e Ismael Luceno indicaram o TL866II Plus, e foi citado o firmware livre open-tl866.
No ano 5 (2021-2022), a conversa tratou de betas que não são dumpados, de um leitor de ROM planejado e de um dossiê com dumps: o dono do beta de Rev Limit (Nintendo 64) não fará o dump, RicBit disse ter betas de Mega Drive que não libera e planejou abrir um cartucho de Virtual Boy para fazer um leitor de ROM, e Shideravan compartilhou um dossiê do Konix Multi-System com documentação e dumps, reunido para uma futura implementação no MAME. No ano 7 (2023-2024), Erin Pinheiro tentou decodificar a ROM do Tamagotchi a partir das fotos do die no siliconpr0n, sem conseguir reproduzir a ROM do P1 que está no MAME. Felipe examinou no debugger do MAME a ROM com trojan que desenvolvedores do MAME criaram para ler a ROM de boot interna do ARM7 da placa IGS Amazonia King e enviá-la por uma porta serial.
Ano a ano: Ano 1 · Ano 2 · Ano 4 · Ano 5 · Ano 7
Primeiro ano novembro de 2017 a outubro de 2018
O grupo discutiu segurança e aspectos legais do decapping de CIs com ácido nítrico, e Gustavo Romero lembrou que a lei brasileira permite engenharia reversa de CIs para pesquisa. Ismael Luceno descreveu ferramentas para analisar código de BIOS, e Felipe "Juca" Sanches publicou um descompilador de VTT Talk.
Decapping e ferramentas de análise no tema Pense Bem e engenharia reversa de chips
Para o decapping de CIs com ácido nítrico, o grupo recomendou supervisão treinada e proteção. Gustavo Romero lembrou que a lei brasileira permite a engenharia reversa de CIs para pesquisa. Ismael Luceno descreveu ferramentas para analisar código de BIOS, e Felipe publicou um descompilador da linguagem VTT Talk, usada em hinting TrueType.
23 jun 2018 Ferramentas de análise de código de BIOS ★
Ismael Luceno contou que, com Francisco Castro Regueira, está fazendo ferramentas para analisar código de BIOS a partir de um dump da Samsung DeskMaster 486S/25Q. Por enquanto, a ferramenta é um decompilador um pouco mais inteligente que o objdump. A ideia é usá-lo como base para caracterizar o código automaticamente pelos opcodes.
10 ago 2018 Decapping de CIs com ácido nítrico: segurança e aspectos legais ★★
Uma participante pretende fazer decapping de CIs com ácido nítrico em laboratório. O grupo recomenda supervisão treinada, proteção dos olhos, cuidado com gases NOx e a diluição correta, e cita um acidente num laboratório da UFRJ. Gustavo Romero lembra que a lei brasileira permite a engenharia reversa de CIs para pesquisa e para verificar violação de patentes.
13 ago 2018 TrueType hinting e descompilador de VTT Talk ★★
Felipe estuda hinting TrueType e publica um descompilador da linguagem VTT Talk, da Microsoft. Ele comenta que as ilustrações do manual da Apple estão desatualizadas e recomenda o capítulo 3 do manual como introdução.
Segundo ano novembro de 2018 a outubro de 2019
L. noticiou a extração da ROM de instrumentos do YM2413 e o vazamento de uma ROM perdida da Atari. Felipe quis extrair a EPROM 27512 em PLCC32 de um Zip drive Iomega, e L. indicou clones baratos do clip Pomona.
Dumps de ROM no tema Engenharia reversa e extração de ROMs
A extração da tabela de instrumentos do YM2413, o vazamento de uma ROM perdida da Atari e a intenção de extrair a EPROM 27512 em PLCC32 de um Zip drive Iomega, cujo chip custom seria um 8052.
1 abr 2019 Extração da ROM de instrumentos do YM2413 ★★
L. compartilhou que a ROM interna do YM2413 foi extraída, o que permite uma emulação mais fiel. Erin explicou que se trata de uma tabela de dados com os operadores FM dos instrumentos e relacionou o chip ao VRC7 do Lagrange Point (Famicom).
27 abr 2019 Vazamento de uma ROM perdida da Atari ★
L. compartilhou reportagem sobre o vazamento de uma ROM perdida da Atari, que levantou a pergunta de se a ROM teria sido roubada.
24 jul 2019 Zip drive Iomega: microcontrolador 8052 e dump da EPROM ★★
Felipe "Juca" Sanches ganhou um Zip drive de porta paralela com defeito e citou a informação, vista na internet, de que o chip custom da Iomega seria um microcontrolador 8052. Ele quis extrair o dump da EPROM 27512 em PLCC32 soldada na placa, mas achou o clip Pomona caro. Affonso Amendola contou que nenhum dos drives que abriu funcionava direito, L. indicou clones baratos do clip no AliExpress e versões para impressão 3D, e Guilherme Kenzo ofereceu outro drive.
Quarto ano novembro de 2020 a outubro de 2021
Leonardo Roman fez o dump do Spy Hunter de ColecoVision traduzido no Brasil e publicou a ROM com os blocos de 1 KB corrigidos, e Erin Pinheiro regravou um cartucho pirata de Mega Drive em EEPROMs 39SF040. Também se discutiram dump de BPROM, leitura de ROM por fotos do die, decapagem com laser e o programador TL866II Plus.
Dumps e regravação de cartuchos no tema Restauração e exploração de hardware
Leonardo Roman fez o dump de um Spy Hunter de ColecoVision traduzido no Brasil e corrigiu os blocos embaralhados. Erin trocou as EPROMs de um cartucho pirata de Mega Drive por EEPROMs 39SF040.
13 abr 2021 Dump do Spy Hunter de ColecoVision traduzido no Brasil ★★
Leonardo Roman fez o dump de um cartucho de Spy Hunter para ColecoVision, traduzido no Brasil (Atari Mania), que não passava da tela inicial no emulador. Ele identificou blocos trocados a cada 1 KB e publicou a ROM corrigida; apenas a tela inicial está traduzida. RicBit sugeriu que as linhas A10 e A11 podem ter sido trocadas no cartucho, como proteção anticópia, e L. lembrou que a troca também pode facilitar o layout da placa. Felipe explicou que no MAME a ROM fica como sai do leitor e o desembaralhamento é feito no código. L. contou ter achado dois Splicevision e cartuchos em um brechó, e Leonardo Roman disse que as ROMs de jogos do Onyx, console nunca lançado, estão há anos com Eduardo Luccas.
- Dump original do cartucho (spy hunter coleco.7z)
- ROM corrigida (Spy Hunter (1985) (Atari Mania).col)
- Tópico do fórum Digitpress sobre um "jogo" de ColecoVision desconhecido
16 jun 2021 Cartucho pirata de Mega Drive regravado em EEPROMs 39SF040 ★★
Erin Pinheiro substituiu as duas MX27C4000 de um cartucho pirata de Mega Drive por EEPROMs 39SF040, ajustando os pinos A18 e WE. O dump intercalado das ROMs originais funcionava em emulador, mas o cartucho dava tela preta. Foram discutidos timing, checksum, região, troca even/odd e trilhas embaralhadas; no fim o cartucho bootou depois de mexer nos soquetes e no slot.
Leitura de chips e programadores no tema Links sobre história e preservação
O grupo tratou do dump de uma BPROM, de imagens de CIs após decap, da leitura de bits de ROM por fotos do die, de chips caseiros, de decapagem com laser e de programadores de EPROM baratos como o TL866II Plus.
10 dez 2020 Dump de BPROM de placa SID 502 ★
FTMaciel perguntou como fazer o dump de uma PROM de uma placa SID 502. Felipe "Juca" Sanches pensou inicialmente em chips PAL, e FTMaciel esclareceu que se trata de uma PROM bipolar (BPROM), comum em placas de arcade.
7 fev 2021 Projeto dvdlsm e imagens de CIs após decap ★
FTMaciel compartilhou o link de um projeto do Lötlabor Jena (dvdlsm). L. observou que ele permite capturar imagens de CIs antigos depois do decap.
22 mar 2021 Extrair bits de ROM a partir de imagens do die ★
L. compartilhou um artigo sobre a leitura dos bits de uma ROM a partir de fotos do die de silício, em uma arquitetura desconhecida.
1 set 2021 Vídeo sobre chips de silício caseiros (Z2) ★
Augusto Almeida compartilhou o vídeo "Z2" - Upgraded Homemade Silicon Chips, sobre chips de silício fabricados em casa.
11 out 2021 Decapagem de chips com laser ★
L. compartilhou um exemplo de decapagem de chips com laser, perguntou pela cortadora a laser do Garoa e sugeriu testar com CIs velhos. Juca lembrou de uma tentativa parecida no Garoa e citou os Z8 que tem guardados como candidatos. Shideravan questionou como garantir que nenhuma informação se perca no processo.
19 out 2021 Programadores de EPROM baratos e o TL866II Plus ★★
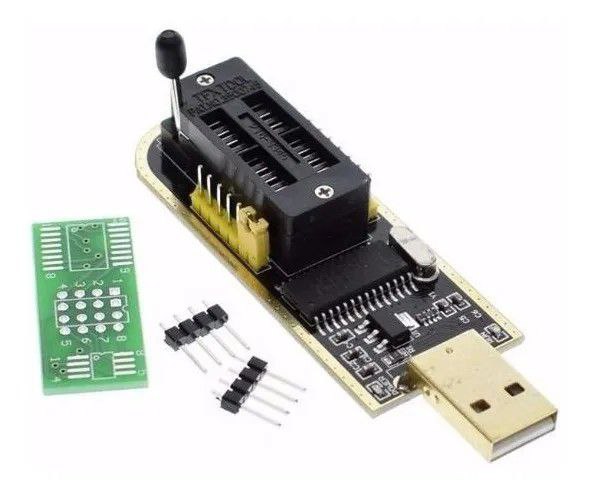
Shideravan perguntou sobre gravadores de EEPROM baratos. Juca e Ismael Luceno apontaram as limitações de pinos e de tensão. Leonardo Roman e Ismael indicaram o TL866II Plus como a melhor opção de custo-benefício. Foram citados o firmware livre open-tl866 e a diferença de preço entre o AliExpress e a Santa Ifigênia.
Quinto ano novembro de 2021 a outubro de 2022
Discutiram-se betas não dumpados, como Rev Limit, e o plano de RicBit de fazer um leitor de ROM para Virtual Boy. Shideravan compartilhou um dossiê do Konix Multi-System com documentação e dumps.
Dumps, protótipos e dossiês no tema Equipamentos brasileiros, dumps e documentação
Discutiram-se betas não dumpados, como Rev Limit, e o plano de RicBit de abrir o cartucho do Virtual Boy para fazer um leitor de ROM. Shideravan compartilhou o dossiê do Konix Multi-System, com documentação e dumps.
6 nov 2021 Betas não lançados que não são dumpados: Rev Limit e outros ★★
Shelton Ribeiro relatou que o dono japonês do cartucho beta de Rev Limit (Nintendo 64) não fará o dump. RicBit atribuiu essa postura ao medo de sanções legais e disse que também tem betas de Mega Drive que não libera; Shelton citou a Piko Interactive, que compra licenças de jogos inacabados e os lança, e Augusto Almeida lembrou o caso do Zorax (MSX), cujo autor vendeu os fontes e o equipamento sem que se saiba quem comprou.
24 nov 2021 Virtual Boy: jogos e plano de leitor de ROM ★
Conversa sobre o Virtual Boy e sua biblioteca de 14 jogos no Ocidente (Wario Land, Teleroboxer, Panic Bomber). RicBit contou que tem um Virtual Boy, só com Mario Tennis, e que pretende abrir o cartucho para fazer um leitor de ROM.
29 dez 2021 Dossiê do Konix Multi-System ★★★
A partir de um vídeo sobre o Konix Multi-System, Shideravan contou que havia reunido material para um dia implementá-lo no MAME e compartilhou o dossiê: a matéria da RetroGamer nº 8, um panfleto de 1989, um PDF de beta test, o guia de referência do Slipstream, dumps e emuladores e o dump de Attack of the Mutant Camels. Explicou que existiram quatro "Multi-Systems" (Z80, devkit com 8080, 8086 e MSU), baseados no Flare One, e que o projeto teria evoluído até o Atari Jaguar.
- Revista RetroGamer nº 8, com matéria sobre o Konix
- Dossiê de material sobre o Konix Multi-System (Dossie Konix Multi-System.7z)
- Guia de referência do Slipstream (Slipstream_Reference_Guide.pdf)
- Dump do jogo Attack of the Mutant Camels (KONIX_ATTACK_OF_THE_MUTANT_CAMELS_V0_4.P88)
- Slipstream: The Konix Multi-system Archive
- Código de Attack of the Mutant Camels
Sétimo ano novembro de 2023 a outubro de 2024
Erin Pinheiro tentou decodificar a ROM do Tamagotchi a partir de fotos do die, sem conseguir reproduzir a ROM do P1 que está no MAME. Felipe examinou no debugger do MAME a ROM com trojan usada para extrair a ROM de boot interna do ARM7 da placa IGS Amazonia King.
ROMs internas e fotos de die no tema MAME: drivers, ferramentas e comunidade
Erin Pinheiro tentou decodificar a ROM do Tamagotchi a partir de fotos do die. Felipe examinou a ROM com trojan usada para fazer o dump da ROM de boot interna da placa IGS Amazonia King.
21 mai 2024 Decodificação da ROM do Tamagotchi a partir de fotos do die ★
Erin tentou decodificar a ROM do Tamagotchi a partir das imagens do die no siliconpr0n, mas não conseguiu reproduzir a ROM do Tamagotchi P1 que está no MAME. Ela pediu informações sobre como aquele dump foi feito, porque a mesma pasta tem outros modelos, entre eles possivelmente o P2, que ela acredita ainda não ter sido dumpado.
26 ago 2024 ROM de boot interna do ARM7 da placa IGS Amazonia King ★★
Felipe explicou que a placa caça-níquel Amazonia King, da IGS, depende de uma ROM de boot escondida no ARM7, que valida o checksum do jogo. Desenvolvedores do MAME criaram uma ROM com um trojan que lê essa ROM interna e a envia por uma porta serial da PCB. Como a ROM do trojan é embaralhada e veio sem código-fonte, Felipe a examinou carregando-a no debugger do próprio MAME.
Índice escrito por agentes Claude que leram o log completo de cada período. Um segundo agente conferiu cada conversa contra as mensagens, e um terceiro conferiu os resumos do ano e dos temas contra as conversas. Pode conter imprecisões: cada item leva às mensagens originais. Para procurar palavras específicas, use a busca.